Die Mail kommt meist vom Einkauf des Kunden und ist kurz: „Bitte weisen Sie bis Ende des Jahres ein TISAX-Label nach.“ Für viele Zulieferer der Automobilindustrie ist das der erste Kontakt mit dem Begriff, und die Fragen folgen sofort: Ist das eine Zertifizierung? Brauchen wir dafür ISO 27001? Was kostet das, wie lange dauert es, und wo fangen wir an? Dieser Artikel ordnet TISAX ein, zeigt, welches Label Sie wirklich brauchen, und gibt Ihnen einen realistischen Fahrplan bis zum Assessment.
Was TISAX ist – und was nicht
TISAX steht für Trusted Information Security Assessment Exchange. Dahinter steckt ein Prüf- und Austauschverfahren, das der Verband der Automobilindustrie (VDA) ins Leben gerufen hat und das die ENX Association betreibt. Die Idee: Statt dass jeder Hersteller seine Zulieferer einzeln mit eigenen Fragebögen prüft, wird ein Unternehmen einmal nach einem einheitlichen Katalog bewertet. Das Ergebnis kann es anschließend über die ENX-Plattform mit beliebig vielen Kunden teilen.
Drei Dinge sollten Sie von Anfang an auseinanderhalten:
- TISAX ist kein Zertifikat. Am Ende steht ein Label – also das Ergebnis eines Assessments, das in der ENX-Datenbank hinterlegt ist. Sie bestimmen selbst, welcher Kunde es einsehen darf.
- Grundlage ist der VDA-ISA-Katalog (Information Security Assessment), nicht die ISO 27001. Der Katalog orientiert sich zwar stark an ISO 27001, enthält aber automobilspezifische Anforderungen – etwa zum Prototypenschutz – und bewertet jede Anforderung nach einem Reifegrad. Für die meisten Anforderungen ist Reifegrad 3 das Ziel: Der Prozess ist festgelegt, wird gelebt und ist nachweisbar.
- Prüfen dürfen nur zugelassene Prüfdienstleister. Das Assessment führt ein von der ENX akkreditierter Prüfdienstleister durch. Ein Berater oder interner Auditor kann Sie vorbereiten, das Label vergeben kann er nicht.
Welches Label brauchen Sie?
Die wichtigste Frage stellen viele Unternehmen zu spät: Welches Label verlangt der Kunde eigentlich? Davon hängen Prüftiefe, Aufwand und Kosten ab. Die Antwort steht in der Anforderung Ihres Kunden – im Zweifel fragen Sie dort konkret nach, bevor Sie sich registrieren.
Die Labels lassen sich in drei Gruppen einteilen:
- Informationssicherheit: Seit der Umstellung auf VDA ISA 6 heißen die Labels „Confidential“ und „Strictly Confidential“ (früher „Info high“ und „Info very high“), ergänzt um Labels für hohe bzw. sehr hohe Verfügbarkeit. Für Assessments, die seit April 2024 beauftragt werden, gelten nur noch die neuen Bezeichnungen.
- Prototypenschutz: Wer Prototypenteile, Erprobungsfahrzeuge oder Fahrzeuge bei Events und Fotoshootings betreut, braucht zusätzlich die passenden Prototypen-Labels.
- Datenschutz: Verarbeiten Sie im Auftrag Ihres Kunden personenbezogene Daten, kommen die Datenschutz-Labels hinzu.
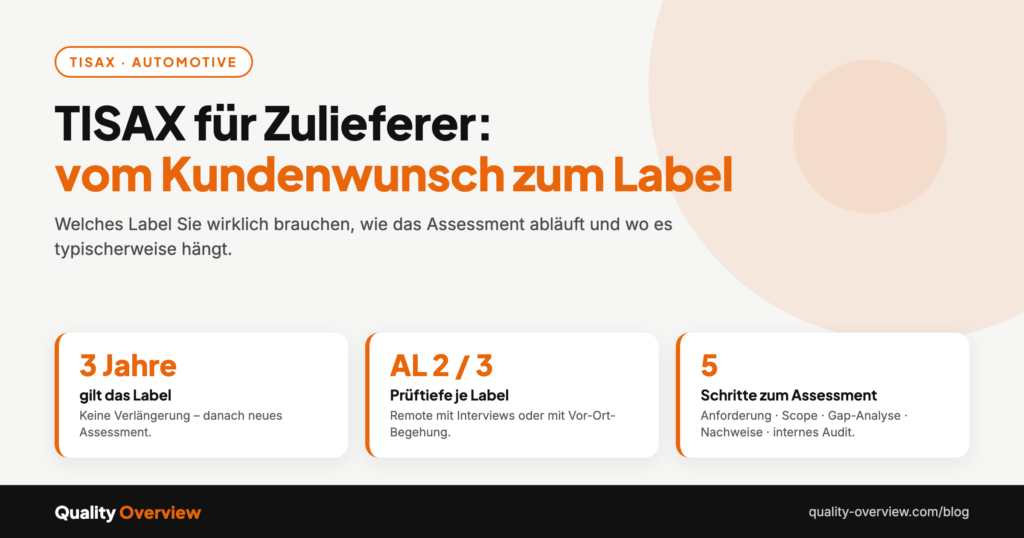
Aus dem Label ergibt sich das Assessment Level (AL). Bei AL 2 prüft der Prüfdienstleister Ihre Selbsteinschätzung auf Plausibilität, sichtet Nachweise und führt Interviews – in der Regel per Videokonferenz. Das betrifft typischerweise das Label „Confidential“. Bei AL 3 (etwa „Strictly Confidential“ oder Prototypenschutz) folgt eine umfassende Prüfung mit Vor-Ort-Begehung. AL 1 ist eine reine Selbsteinschätzung ohne externe Prüfung und führt zu keinem Label.
Ein häufiger Fehler: aus Vorsicht ein höheres Label beauftragen als gefordert. Das verlängert die Vorbereitung und verteuert das Assessment, ohne dass der Kunde es verlangt hat.
Wie der Weg zum Label abläuft
Der formale Ablauf ist überschaubar. Aufwendig ist nicht das Verfahren, sondern die Vorbereitung dazwischen.
- Registrierung bei der ENX. Sie legen Ihr Unternehmen an und definieren den Assessment-Umfang: welche Standorte, welche Labels. Für jeden Standort im Scope fallen Registrierungsgebühren an.
- Selbsteinschätzung mit dem VDA-ISA-Katalog. Der Katalog ist eine Excel-Datei, in der Sie jede Anforderung bewerten und den Reifegrad begründen. Sie ist Grundlage für das Assessment – und bei AL 2 der Kern der Prüfung.
- Prüfdienstleister beauftragen. Sie wählen einen der zugelassenen Prüfdienstleister und vereinbaren den Termin. Planen Sie hier Vorlauf ein; gute Termine sind oft Monate im Voraus vergeben.
- Assessment. Nachweisprüfung, Interviews und bei AL 3 die Begehung. Stellt der Prüfer Abweichungen fest, erstellen Sie einen Maßnahmenplan, dessen Umsetzung anschließend nachgeprüft wird.
- Label und Freigabe. Sind alle Anforderungen erfüllt, wird das Label in der ENX-Datenbank veröffentlicht. Sie geben es für Ihre Kunden frei.
Das Label gilt drei Jahre und lässt sich nicht verlängern. Danach steht ein neues Assessment an – planen Sie die Wiederholung deshalb rechtzeitig. Kommen neue Standorte hinzu oder ziehen Sie um, kann das Label sogar vorzeitig ablaufen.
TISAX und ISO 27001: doppelte Arbeit vermeiden
Haben Sie bereits ein Informationssicherheits-Managementsystem nach ISO 27001, sind Sie gut aufgestellt. Risikomanagement, Richtlinien, Zugriffssteuerung, Lieferantensteuerung und interne Audits decken einen großen Teil der VDA-ISA-Anforderungen ab. Die Lücken liegen meist in den automobilspezifischen Themen und in der Frage, ob Ihre Prozesse den geforderten Reifegrad wirklich erreichen.
Starten Sie bei null, lohnt sich die umgekehrte Überlegung: Bauen Sie Ihr System von Anfang an so auf, dass es beide Welten bedient. Wer ohnehin Dokumente, Rollen und Nachweise anlegt, kann sie so strukturieren, dass später auch eine ISO-27001-Zertifizierung ohne Neubau möglich ist. Was die Norm dabei wirklich fordert, lesen Sie im Beitrag ISO 27001 für KMU: Was wirklich gefordert ist – und was nicht.
Wo Assessments typischerweise hängen bleiben
Aus Vorbereitungen und internen Audits nach VDA ISA sehen wir immer wieder dieselben Schwachstellen. Selten fehlt eine Richtlinie komplett – meist fehlt der Nachweis, dass sie gelebt wird:
- Risikomanagement ohne Register. Die Methode ist beschrieben, aber Risiken werden verstreut bewertet und nie zusammengeführt. Der Prüfer will sehen, welche Risiken Sie kennen, wer sie verantwortet und was passiert ist.
- Vorfallmanagement nur auf dem Papier. Es gibt einen Ablauf für Sicherheitsvorfälle, aber keine Aufzeichnungen, keine Übung und keine Auswertung.
- Technische Prüfungen veraltet. Der letzte Penetrationstest oder Schwachstellenscan liegt Jahre zurück, oder die eigene Richtlinie nennt unterschiedliche Intervalle.
- Schulungen ohne belastbaren Nachweis. Die Unterweisung fand statt, aber eine Teilnehmerliste mit Datum und Inhalt fehlt.
- Freigegebene Dokumente verweisen auf Entwürfe. Eine gültige Richtlinie stützt sich auf eine Verfahrensanweisung, die nie freigegeben wurde. Dokumentenlenkung zählt auch bei TISAX.
- Unklarer Scope. Homeoffice, ein zweiter Standort oder ein externer Rechenzentrumsbetreiber sind in der Registrierung nicht sauber abgebildet.
Keiner dieser Punkte ist schwer zu beheben – wenn man ihn früh genug erkennt. Im Assessment selbst führen sie zu Abweichungen, Maßnahmenplänen und Verzögerungen beim Label.
Ihr Fahrplan: In fünf Schritten zum Assessment
- Anforderung klären. Welches Label, welches Assessment Level, bis wann? Holen Sie sich die Vorgabe Ihres Kunden schriftlich.
- Scope festlegen. Welche Standorte, Abteilungen und Dienstleister sind betroffen? Der Scope bestimmt Aufwand und Registrierungskosten.
- Ehrliche Gap-Analyse. Füllen Sie den VDA-ISA-Katalog einmal ohne Schönfärberei aus. Wo Sie unter Reifegrad 3 liegen, haben Sie Ihre Aufgabenliste.
- Lücken schließen und Nachweise sammeln. Richtlinien freigeben, Risiken bewerten, Schulungen dokumentieren, technische Prüfungen durchführen. Planen Sie dafür realistisch mehrere Monate ein – je nach Ausgangslage und verfügbarer Zeit im eigenen Team.
- Internes Audit vor dem Assessment. Lassen Sie Ihr System einmal so prüfen, wie es der Prüfdienstleister tun wird: Control für Control, mit Interviews und Nachweisen. So erfahren Sie die Schwachstellen vorher – und nicht im Assessment.
Gerade Schritt 5 wird oft ausgelassen, weil intern niemand Zeit oder Abstand hat. Ein unabhängiger Blick von außen ist hier besonders wertvoll. Wann sich das lohnt, beschreibt der Beitrag Interne Audits extern vergeben.
Fazit
TISAX ist weniger kompliziert, als die Kundenanforderung zunächst klingt. Entscheidend ist, früh zu klären, welches Label wirklich gefordert ist, den Scope sauber festzulegen und den VDA-ISA-Katalog ehrlich zu bewerten. Wer seine Nachweise rechtzeitig sammelt und das System vor dem Assessment einmal unabhängig prüfen lässt, geht ohne böse Überraschungen in die Prüfung – und hat danach drei Jahre Ruhe, bis das nächste Assessment ansteht.
Sie haben eine TISAX-Anforderung von Ihrem Kunden erhalten und wollen wissen, wo Sie stehen? Wir unterstützen Sie bei der Gap-Analyse und führen interne Audits nach VDA ISA durch – als unabhängiger Auditor, Control für Control. Vereinbaren Sie ein kostenloses Erstgespräch.